
Centroamérica & Mundo


Por: Revistaeyn.com
Un ciberataque contra una empresa de telecomunicaciones puede trascender sus sistemas y comprometer la operación de los negocios que utilizan sus redes.
Esa dependencia convierte la protección de la conectividad en un asunto de continuidad económica: la capacidad de detectar una amenaza y contenerla también importa para bancos, operadores logísticos, empresas y servicios públicos.
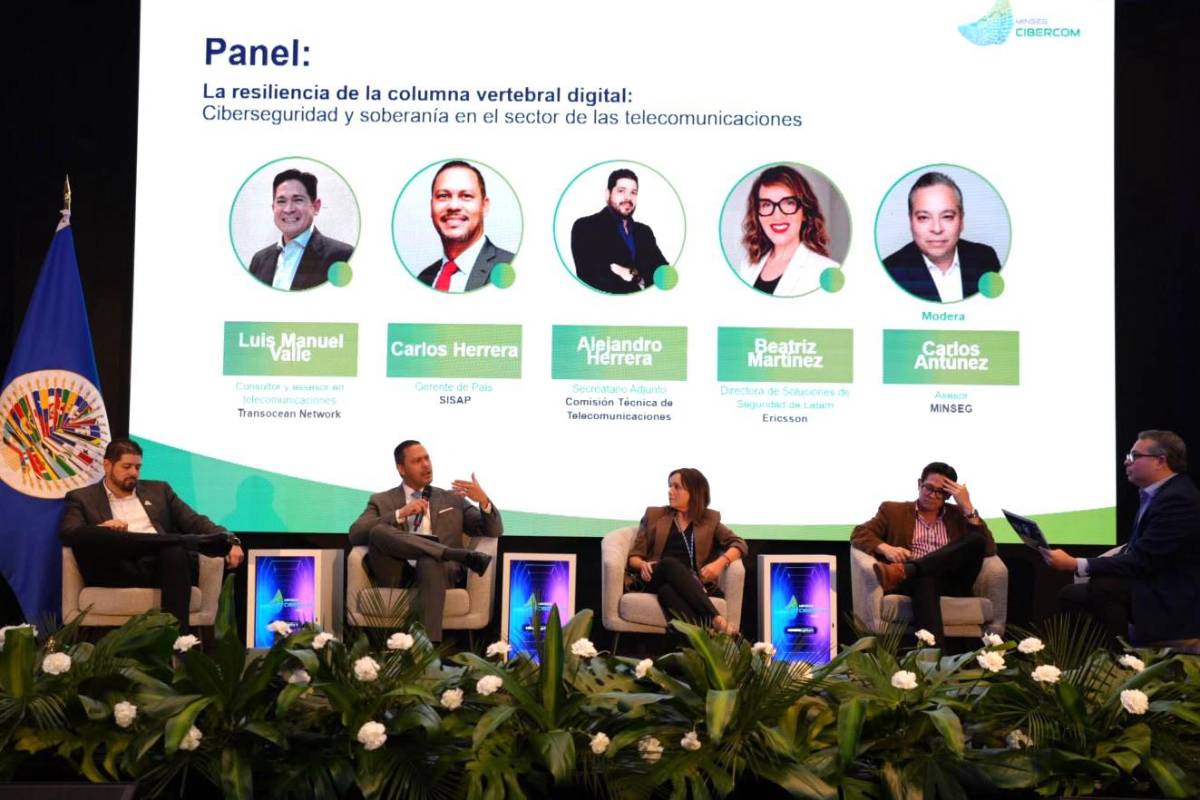
Ese fue uno de los ejes abordados durante el Cyber Americas Forum de la Organización de los Estados Americanos (OEA) y CIBERCOM 2026, celebrado del 28 al 30 de octubre en Ciudad de Panamá.
El encuentro, organizado por la OEA y el Ministerio de Seguridad Pública panameño, reunió a autoridades, especialistas, empresas y representantes académicos para discutir respuestas frente a amenazas digitales que atraviesan fronteras y sectores.
En ese contexto, Carlos Herrera, gerente país de SISAP para Panamá y Paraguay, propuso establecer un mecanismo regional de análisis e intercambio de información sobre amenazas, conocido como ISAC, por sus siglas en inglés. Según informó de la compañía, la iniciativa permitiría que la detección de un ataque contra un operador sirva de alerta para que otros refuercen sus defensas.
La propuesta coloca la cooperación entre operadores en el centro de la discusión. Aunque las compañías compiten comercialmente, pueden enfrentar amenazas comunes contra sus redes, proveedores y plataformas.
El mecanismo planteado por Herrera contempla compartir indicadores de compromiso: señales técnicas que ayudan a identificar una posible intrusión o actividad maliciosa. El objetivo es que la información obtenida durante un incidente permita anticipar medidas de protección en otras organizaciones, preservando la confidencialidad corporativa.
“Un ataque a una empresa de telecomunicaciones va mucho más allá de una afectación corporativa”, señaló el representante de SISAP, de acuerdo con el documento proporcionado por la empresa.
El planteamiento constituye una propuesta presentada durante el encuentro. La información revisada no establece que se haya aprobado la creación de ese mecanismo regional ni detalla participantes, reglas de funcionamiento o un calendario de implementación.
Otro punto expuesto por Herrera fue la complejidad de actualizar infraestructuras que deben mantenerse disponibles. Los operadores administran tecnologías de distintas generaciones, entornos híbridos y sistemas que conectan funciones informáticas con procesos operativos. Las oportunidades para realizar mantenimiento sin afectar servicios pueden ser limitadas.
El desafío coincide con los hallazgos del Data Breach Investigations Report 2026 de Verizon. En su conjunto global de brechas analizadas, la explotación de vulnerabilidades representó el 31% de las vías de acceso inicial. Además, el análisis de remediación situó en 43 días la mediana para corregir completamente las vulnerabilidades conocidas explotadas incluidas en el catálogo de la agencia estadounidense CISA, frente a 32 días en la edición anterior.
Para las empresas, el problema exige conciliar dos necesidades: mantener la disponibilidad de los servicios y reducir el tiempo durante el cual una falla puede ser aprovechada por atacantes.
La exposición tampoco termina en los sistemas propios. Verizon reportó que el 48% de las brechas de su muestra global involucró a terceros, lo que refuerza la importancia de revisar las dependencias tecnológicas y los accesos de proveedores.
En el foro, SISAP planteó avanzar hacia programas que combinen vigilancia continua, herramientas para automatizar respuestas y pruebas independientes de seguridad. Su recomendación es que las evaluaciones permitan comprobar la capacidad efectiva de detectar y responder a incidentes, además de atender los requisitos de cumplimiento.
La OEA situó el encuentro en un contexto de amenazas cada vez más automatizadas e interconectadas, capaces de propagarse entre países y producir efectos en varios sectores. La cooperación regional y el desarrollo de capacidades de prevención y respuesta formaron parte de su agenda.
Para la comunidad empresarial centroamericana, la discusión conecta la inversión en ciberseguridad con una necesidad concreta: sostener las operaciones que dependen de la conectividad.
La propuesta de compartir alertas abre, a su vez, una tarea institucional y empresarial: definir cómo cooperar, qué información intercambiar y quién coordinaría una respuesta cuando el incidente de un operador pueda afectar a otros.
Con información del comunicado de SISAP, la OEA y el Data Breach Investigations Report 2026 de Verizon.
Sitio web de la Revista Estrategia & Negocios. La puerta a la realidad centroamericana para el mundo.


