Por revistaeyn.com
Durante la primera mitad de 2026, los códigos QR estuvieron presentes en alrededor del 11 % de los correos electrónicos de phishing analizados por ESET Latinoamérica, compañía líder en detección proactiva de amenazas.
Además, QRCode/Phishing ocupó el séptimo lugar entre las principales amenazas distribuidas por correo electrónico y, según el ESET Threat Report H1 2026, los países con más detecciones de esta modalidad fueron Estados Unidos (19 %), España (17 %) y México (6 %).
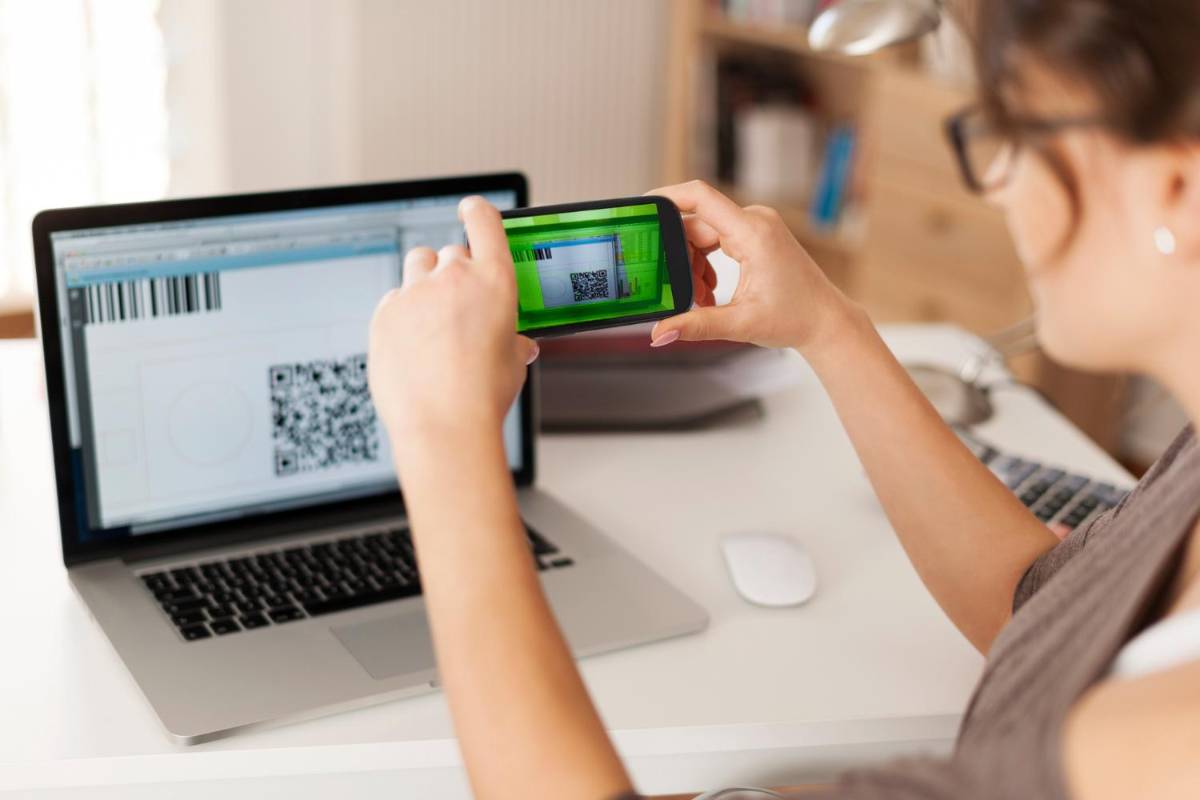
El término surge de la combinación de "QR" y "phishing". Se trata de una técnica de ingeniería social en la que el atacante oculta una dirección maliciosa dentro de un código QR, en lugar de enviarla como un enlace visible.
Después de escanearlo, la víctima puede ser dirigida a una página falsa de inicio de sesión, a una pantalla de pago, a la descarga de una aplicación maliciosa o incluso a una acción dentro de una aplicación legítima.
La gran diferencia respecto del phishing tradicional está en lo que la víctima puede ver antes de actuar. Un enlace escrito puede leerse, compararse y cuestionarse. En cambio, el destino de un código QR permanece oculto en un patrón de cuadrados blancos y negros, invisible para el ojo humano hasta el momento del escaneo.
“Al pedirle a la víctima que escanee un código, el ciberdelincuente traslada la interacción desde un entorno relativamente protegido, como la computadora del trabajo, hacia un teléfono móvil que muchas veces no cuenta con las mismas medidas de seguridad”, comenta Jonathan Ramos, Investigador de Seguridad Informática de ESET Latinoamérica.
ESET acerca algunas buenas prácticas para prevenir el quishing:
· Escanear con cautela y revisar la URL antes de continuar: si el lector de códigos QR muestra la dirección de destino, verificar que corresponda al sitio esperado antes de abrirla.
· Priorizar los canales oficiales: para consultar facturas, envíos, beneficios o trámites, ingresar manualmente al sitio web o utilizar la aplicación oficial.
· Revisar siempre la información antes de confirmar una operación: especialmente cuando implique pagos o ingreso de credenciales.
· No instalar aplicaciones desde códigos QR desconocidos: descargar software únicamente desde las tiendas oficiales.
· Ante cualquier duda, verificar la información a través de un canal oficial.
· Mantener el celular actualizado y protegido con una solución de seguridad confiable.